Il Risk Management è il processo strutturato con cui un’organizzazione identifica, valuta e risponde ai rischi che minacciano la continuità operativa. Oggi non è più prerogativa degli specialisti: è una leva manageriale che determina la capacità di un’impresa di competere anche in condizioni avverse.
Negli ultimi anni le imprese hanno imparato, spesso nel modo più duro, che la continuità operativa non può più essere data per scontata. Carenza di materiali critici, indisponibilità dei fornitori, interruzioni delle catene di fornitura, attacchi cyber, volatilità dei mercati, tensioni geopolitiche, crisi delle competenze: ciò che un tempo era considerato evento eccezionale oggi è parte dello scenario competitivo quotidiano.
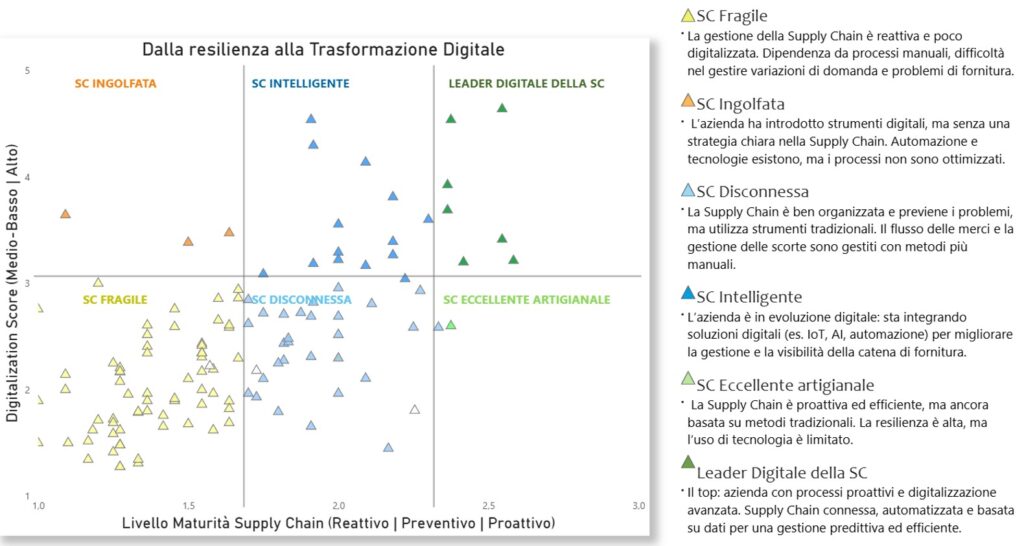
I dati lo confermano. Secondo il nostro Benchmarking Study biennale | What’s next nelle Operations? — condotto su oltre 100 aziende di 22 settori industriali, con un campione composto per l’85% da figure C-level e per l’83% da imprese con oltre 100 dipendenti, prevalentemente B2B (87%) — solo il 55% delle aziende ha implementato sistemi di Business Continuity. Il Supply Chain Maturity Level medio si attesta al 67%, segnalando una fragilità diffusa in termini di reattività e digitalizzazione, con forte dipendenza da processi manuali e difficoltà nel gestire variazioni di domanda e problemi di fornitura.
La vera domanda, allora, non è se un’interruzione potrà verificarsi, ma quanto l’azienda sia preparata a prevenirla, gestirla e superarla.
Uno degli errori più comuni nelle organizzazioni è trattare il rischio come una variabile accessoria, da coprire con un generico fondo “imprevisti” o da affrontare solo quando emerge. È un approccio comodo, ma pericoloso. Una riserva economica indistinta non sostituisce un sistema di prevenzione e, soprattutto, non costruisce capacità organizzativa.
Gestire il rischio in modo efficace significa fare un salto culturale: riconoscere che la continuità aziendale non coincide con la semplice reazione a un incidente, ma con la capacità di predisporre prima ciò che serve per continuare a operare anche in condizioni avverse.
L’atteggiamento reattivo porta a decisioni prese sotto pressione, costi imprevisti, margini erosi, ritardi, penalità e danni reputazionali. L’approccio preventivo, invece, consente di valutare le minacce in anticipo, costruire contromisure coerenti, ridurre la probabilità che l’evento si verifichi e limitarne gli impatti qualora accada. In altre parole: non si tratta solo di difendersi dal rischio. Si tratta di governarlo.
Se la continuità operativa è una responsabilità trasversale, è nel procurement che molte criticità diventano decisive. Gli acquisti non sono più una funzione puramente transazionale: sono una leva strategica che incide direttamente sulla capacità dell’azienda di garantire servizio, qualità, flessibilità e sostenibilità economica.
Le supply chain contemporanee sono più estese, più interconnesse e più vulnerabili. L’outsourcing di attività non core, la pressione sui lead time, la personalizzazione crescente, la complessità logistica, la dipendenza da mercati lontani e la fragilità finanziaria di alcuni fornitori hanno ampliato enormemente il perimetro del rischio di fornitura.
A questo si aggiungono fattori esterni difficilmente controllabili: variabilità dei prezzi, oscillazioni valutarie, cambi normativi, eventi ambientali, tensioni geopolitiche, cyber risk. Tutto ciò impone una revisione profonda del modo in cui si progetta, valuta e governa la base fornitori. Non basta più cercare il prezzo migliore: occorre capire quali forniture siano davvero critiche, dove si concentrano le vulnerabilità e dove bilanciare efficienza e robustezza.
La resilienza della supply chain è oggi una scelta di design organizzativo e strategico.
Un errore frequente è pensare alla gestione del rischio di fornitura come a un problema limitato alla disponibilità del materiale. In realtà, i rischi che impattano la continuità aziendale sono molteplici e interdipendenti:
La sfida manageriale consiste nel smettere di leggere il rischio come evento isolato e iniziare a leggerlo come sistema.
Per rendere la gestione del rischio realmente utile alle Operations, serve un metodo. Un approccio efficace non si limita alla fotografia del rischio, ma accompagna l’organizzazione lungo un percorso strutturato in cinque fasi:
🎬 Vuoi vedere questi 5 passi applicati in modo concreto?
Guarda il Digital Talk on Demand di Bonfiglioli Consulting: Business Continuity System per una Supply Chain Antifragile.
Accedi al video gratuito →
Uno dei contributi più importanti della gestione del rischio è introdurre criteri di priorità. Non tutti i rischi meritano lo stesso livello di attenzione né la stessa intensità di investimento.
Una matrice di valutazione qualitativa consente di incrociare due dimensioni fondamentali: probabilità di accadimento e gravità dell’impatto. È un passaggio essenziale che porta l’organizzazione a distinguere tra rischi monitorabili con gestione ordinaria, rischi da presidiare con attenzione periodica e rischi che richiedono piani proattivi e interventi frequenti.
Ma la valutazione non può fermarsi alla percezione interna. Servono informazioni di mercato, fonti esterne, serie storiche, dati di prezzo, andamenti valutari, intelligence settoriale e modelli previsionali. In un contesto instabile, la qualità delle decisioni dipende anche dalla qualità dei segnali che l’impresa è in grado di intercettare. Per questo, il Procurement deve evolvere verso una logica di Business Intelligence: non solo gestire l’ordine, ma interpretare il contesto.
Non tutti gli articoli e non tutti i fornitori hanno lo stesso peso sul business. Continuare a gestirli con logiche uniformi significa sprecare attenzione dove non serve e sottovalutare ciò che è davvero critico.
La matrice di Kraljic è uno degli strumenti più efficaci per segmentare le categorie di acquisto in base a due variabili: impatto sul business e complessità del mercato di fornitura. La sua utilità è concreta: consente di assegnare strategie differenziate a seconda della natura del rischio.
Dove il rischio di mercato è alto e l’impatto sul business è elevato, la relazione va governata in chiave strategica — con piani di sviluppo fornitori, partnership e visibilità condivisa. Dove l’impatto è più contenuto, la logica può essere più tattica o transazionale. L’obiettivo non è classificare per il gusto di farlo: è utilizzare la segmentazione per orientare le decisioni su dove investire, dove presidiare, dove diversificare e dove semplificare.
Il valore della gestione del rischio si misura quando si traduce in azione concreta. Un contingency plan efficace non è un documento generico, ma un dispositivo operativo. Deve chiarire cosa fare, chi lo fa, quando attivarlo e con quali obiettivi.
Gli elementi essenziali sono:
Il punto decisivo è che le azioni non siano improvvisate: devono essere coerenti con la natura del rischio e con il livello di priorità assegnato.
Tra gli strumenti più utili per dare concretezza alla prevenzione c’è la Pro-FMEA (adattamento del metodo FMEA — Failure Mode and Effects Analysis — applicato al procurement). Il suo valore sta nel rendere il rischio analizzabile in modo strutturato, prima che si traduca in danno.
Nel rapporto con i fornitori, i modi di guasto più frequenti sono ben noti: mancata consegna, consegna in ritardo, consegna non conforme, incremento dei costi diretti e indiretti, problemi di compliance. L’approccio Pro-FMEA consente di:
La forza di questo strumento sta nello spostare la conversazione dal generico “potrebbe esserci un problema” al concreto “questo è il guasto, queste sono le cause, questo è l’effetto, questa è la priorità, questa è l’azione”. È qui che la gestione del rischio smette di essere teoria e diventa disciplina operativa.
Nessun sistema di continuità può funzionare senza visibilità. E la visibilità, oggi, passa anche dal digitale. Dashboard, strumenti di Business Intelligence, monitoraggio KPI, vendor rating, portafogli segmentati in tempo reale, indicatori di servizio e qualità: tutto questo rende il rischio più leggibile e la risposta più tempestiva.
Le soluzioni digitali non sostituiscono il giudizio manageriale, ma ne aumentano la qualità. Permettono di intercettare segnali precoci, misurare le performance della supply base, verificare la tenuta delle azioni correttive e attivare meccanismi di escalation. Allo stesso tempo, la tecnologia deve essere inserita in un modello organizzativo coerente: servono ruoli che se ne assumano la responsabilità e rituali di gestione regolari — flash meeting, review periodiche, daily management.
La continuità nel tempo non si ottiene solo con interventi radicali. Si costruisce attraverso una gestione quotidiana, disciplinata, fondata sui fatti.
Quando la gestione del rischio e la continuità aziendale vengono affrontate con metodo, i benefici vanno ben oltre la riduzione delle minacce. L’organizzazione guadagna:
Le aziende più evolute lo hanno compreso: non cercano una supply chain perfetta, perché sanno che non esiste. Costruiscono una supply chain capace di assorbire gli urti, adattarsi, apprendere e ripartire. Ed è proprio questa capacità a fare la differenza tra chi subisce la complessità e chi la governa.
Ti è stato utile? Aggiungici come fonte preferita su Google
Il Risk Management nella supply chain è il processo strutturato con cui un’organizzazione identifica, valuta e gestisce i rischi che minacciano la continuità operativa. Comprende la mappatura delle vulnerabilità, la valutazione di probabilità e impatto degli eventi critici e la definizione di piani di prevenzione e risposta. Serve a governare il rischio invece di subirlo.
I rischi della supply chain si dividono in quattro famiglie: strategici (costi, qualità, livello di servizio, sostenibilità), operativi (processi, sicurezza dei dati, capitale umano, compliance), finanziari (solvibilità dei fornitori e liquidità della catena) e rischi esterni. Questi ultimi si leggono con il modello PESTEL: fattori politici, economici, sociali, tecnologici, ambientali e legali.
Un Business Continuity System nel procurement si costruisce in cinque fasi: Risk Assessment, analisi strategica della supply base, definizione dei Risk Contingency Plan, execution con team e procedure chiare, e miglioramento continuo. Ogni evento e ogni segnale debole diventa occasione di apprendimento, perché la resilienza è una competenza da allenare nel tempo.
La matrice di Kraljic segmenta le categorie di acquisto in base a impatto sul business e complessità del mercato di fornitura. Dove rischio di mercato e impatto sono alti, la relazione va governata in modo strategico, con sviluppo fornitori, partnership e visibilità condivisa. Dove l’impatto è contenuto, basta una gestione tattica o transazionale.
Un contingency plan efficace contiene una policy di business continuity, la mappatura dei processi critici di approvvigionamento, il tempo massimo di interruzione tollerabile e i tempi di ripristino, le soluzioni di continuità come dual sourcing o scorte selettive, procedure operative con ruoli definiti e piani di escalation e comunicazione.
La Pro-FMEA è l’adattamento al procurement del metodo FMEA (Failure Mode and Effects Analysis). Identifica i modi di guasto con i fornitori, come mancata consegna, ritardo, non conformità o aumento dei costi, ne stima gravità, probabilità e rilevabilità e costruisce un indice di priorità del rischio che orienta gli interventi prima del danno.